Section Background TextureSection Background Texture

Absolute + Dell Technologies: Endpoint Resilience Built In
Más de 20 años de Dell Technologies + Absolute Security
Integrado de fábrica en las PC comerciales de Dell, Absolute mantiene cada dispositivo visible, seguro y recuperable.

Dell lo integra. Absolute lo hace permanente.
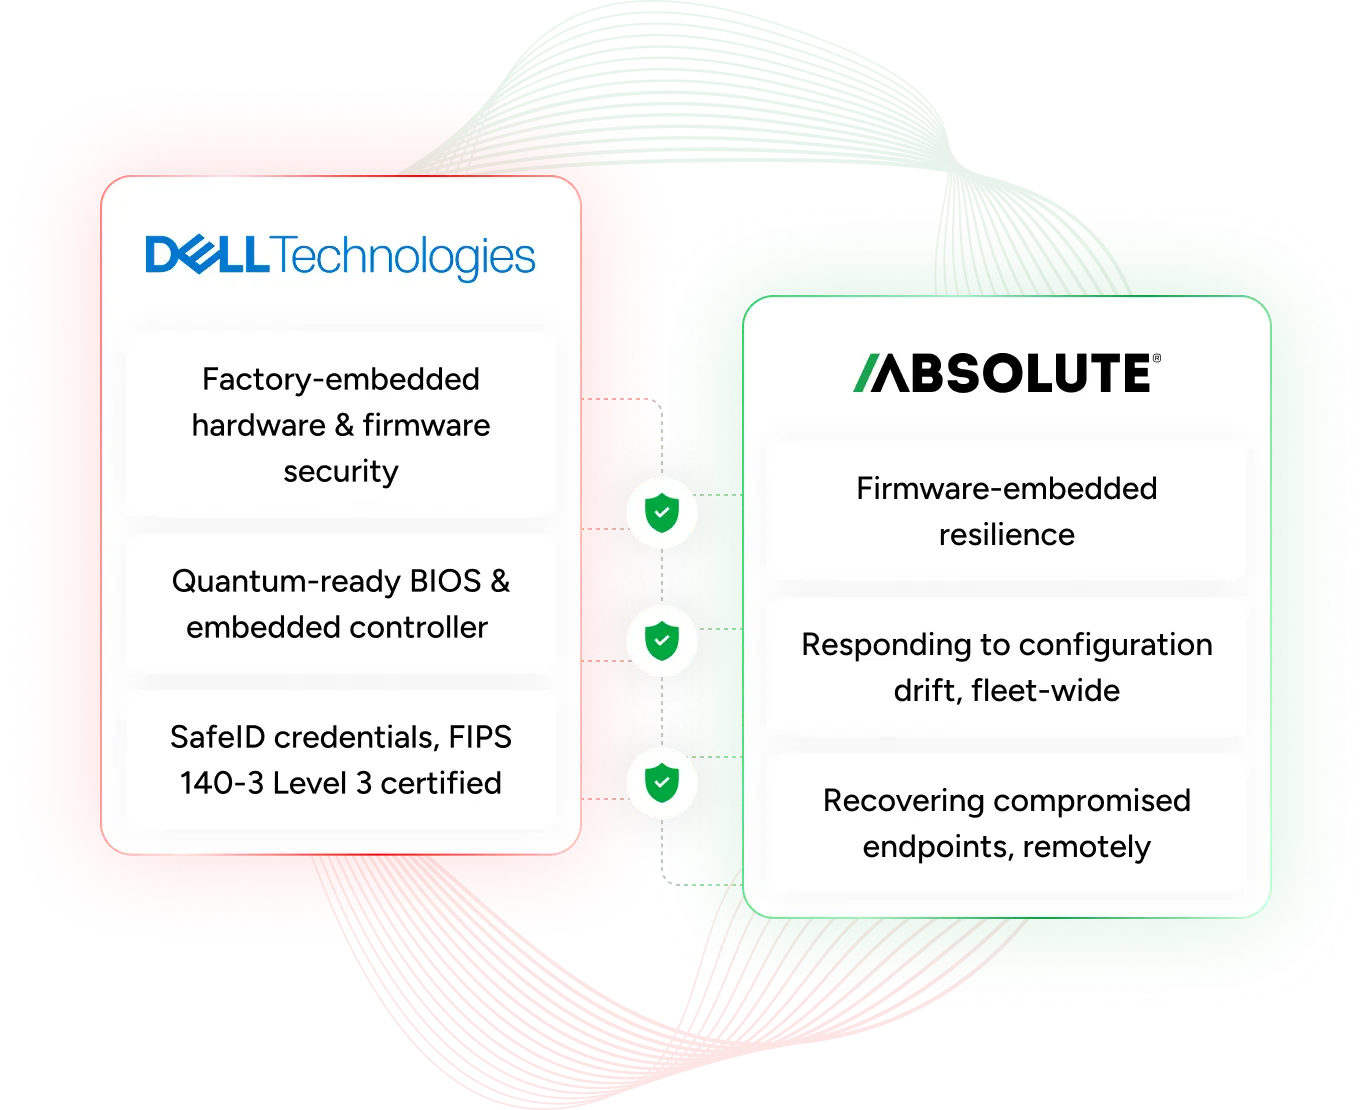
Dell Trusted Workspace incorpora la seguridad en el silicio y el firmware de las PC comerciales de Dell. Absolute Security amplía esa base con una capa de resiliencia que sobrevive a reinstalaciones del sistema operativo, cambios de unidad y manipulaciones. Absolute Resilience repara automáticamente protecciones críticas, como el cifrado, la VPN y los agentes de EDR, cuando se desactivan, se eliminan o se modifican.

Cómo trabajan mejor juntas Absolute y Dell

A medida que su flota migra a PC con IA, Dell refuerza el dispositivo desde el silicio y Absolute lo mantiene recuperable, de modo que los dispositivos permanecen visibles, conformes y protegidos pase lo que pase.
Habilitado de fábrica, desde el primer día
A través de Dell Custom Factory Integration, Absolute Persistence® se habilita de fábrica, por lo que los dispositivos llegan listos para activarse.

Sobrevive a borrados y reinstalaciones del sistema operativo
Como Absolute reside por debajo del sistema operativo, sobrevive a reinstalaciones, cambios de unidad y manipulaciones. Absolute Resilience repara las herramientas de seguridad automáticamente.

Disponible desde la compra
Absolute Secure Endpoint y Secure Access pueden seleccionarse en el momento de la compra, para dispositivos Dell individuales o por volumen en toda una flota.

Visibilidad hasta el nivel del BIOS
Dell integra con Absolute la telemetría de sus PC por debajo del sistema operativo, y añade información a nivel de firmware al estado de los dispositivos que TI ya monitorea.

Congele, borre o recupere cualquier dispositivo Dell, dentro o fuera de la red
Absolute Secure Endpoint en Dell
Absolute Secure Endpoint ofrece a TI una conexión persistente, a nivel de firmware, con cada dispositivo Dell de la flota. Monitoree el estado de los dispositivos, aplique políticas de cumplimiento y congele o borre de forma remota un dispositivo comprometido, incluso si está sin conexión, se reinstaló su imagen o se reemplazó su disco duro.

ZTNA que se autorrepara cuando sufre interrupciones
Absolute Secure Access en Dell
Absolute Secure Access ofrece acceso de red Zero Trust resiliente para usuarios remotos e híbridos de Dell. Al estar respaldada por Absolute Persistence, la conexión se autorrepara si sufre una interrupción o una manipulación, sin necesidad de redirigir el tráfico por una VPN.

Alineado con el marco de ciberresiliencia
Así se alinean Dell y Absolute con el marco de ciberresiliencia de Gartner: anticipar, resistir, recuperar y adaptar. Ambas contribuyen a todas las fases, no solo a la que lideran.

Fase

Rol de Dell
Rol de Absolute
Mejor juntos

Anticipar

Secured Component Verification de Dell y el ciclo de vida de diseño seguro reducen el riesgo antes de que un dispositivo llegue al escritorio de un empleado.
Absolute Persistence se habilita de fábrica mediante Dell Custom Factory Integration, para que TI pueda activarlo en cuanto se implemente un dispositivo.
Los controles de la cadena de suministro de Dell y Absolute Persistence habilitado de fábrica permiten que la protección comience en la implementación, y no después de un incidente.

Resistir

SafeBIOS, el controlador integrado resistente a la computación cuántica y SafeID mantienen la confiabilidad del hardware y el firmware del dispositivo ante un ataque.
Absolute Persistence opera por debajo del sistema operativo y se autorrepara; Absolute Resilience repara automáticamente herramientas manipuladas, como el cifrado, la VPN o el EDR
SafeBIOS protege el firmware mientras Absolute mantiene en funcionamiento el stack de seguridad que se encuentra por encima, de modo que los atacantes deben vencer ambas capas a la vez.

Recuperar

La verificación del BIOS fuera del host de Dell detecta manipulaciones, y Dell BIOS Recovery restaura una imagen de firmware en buen estado conocido.
Si un dispositivo se ve comprometido o deja de responder, Absolute Rehydrate lo restaura de forma remota a un estado de confianza y conforme en minutos.
El firmware y el estado completo del dispositivo se recuperan juntos, y devuelven al servicio un dispositivo confiable y conforme sin visita técnica.

Adaptar

Dell actualiza continuamente las protecciones a nivel de BIOS, incluida la criptografía poscuántica, para adelantarse a las amenazas emergentes.
La telemetría de Absolute ofrece a los equipos de seguridad y TI los datos de toda la flota para ver qué falló, por qué y dónde debe cambiar la política.
La telemetría de Dell por debajo del sistema operativo y los datos de flota de Absolute muestran en conjunto dónde comienza el riesgo, de modo que la política mejora antes del próximo incidente.

Concept per Gartner, “Gartner’s Cyber Resilience Framework: Anticipate, Withstand, Recover and Adapt, Arthur Sivanathan, Lampis Alevizos, Phillip Shattan, Richard Addiscott, 21 May 2026, ID G00843075. GARTNER is a registered trademark and service mark of Gartner, Inc. and/or its affiliates in the U.S. and internationally and is used herein with permission. All rights reserved.

Roban una laptop Dell. Esto es lo que ocurre a continuación.
Momento de la vulneración

El dispositivo desaparece o queda sin conexión

Una laptop Dell se pierde, es robada o sale de la red, y su software de seguridad deja de reportar con ella.

Minutos después

Absolute sigue conectado

Persistence, integrado en el firmware, sigue reportando la ubicación y el estado, incluso después de un restablecimiento de fábrica o un cambio de unidad.

TI responde

Congelar, localizar o borrar de forma remota

TI bloquea el dispositivo, lo rastrea o borra datos confidenciales de forma remota, sin tocarlo físicamente en ningún momento.

INICIADO POR EL ADMINISTRADOR
Resolución

Las herramientas de seguridad se autorreparan

Si el cifrado, la VPN o el EDR se desactivaron, Absolute Resilience los repara automáticamente cuando el dispositivo se reconecta.

Escenario: un dispositivo Dell robado o comprometido

Resuelto de forma remota, sin visita técnica

Las brechas que se esconden en su flota

El Resilience Risk Index 2026 de Absolute muestra con qué frecuencia falla silenciosamente la seguridad de los endpoints y por qué la resiliencia integrada en el firmware cambia la ecuación para las flotas de Dell.
76 días
Días al año que los endpoints permanecen desprotegidos por fallas de software.
Absolute Security, 2026 Resilience Risk Index, 23 de marzo de 2026.
55%
De los dispositivos totalmente protegidos en 2026, frente al 64% en 2025.
Absolute Security, 2026 Resilience Risk Index, 23 de marzo de 2026.
30%
De los dispositivos empresariales carecen de cifrado.
Absolute Security, informe «The Resilient CISO», enero de 2026.

Preguntas frecuentes

Todo lo que necesita saber sobre la alianza de seguridad de endpoints entre Absolute y Dell.

Absolute Secure Access garantiza conectividad segura y siempre activa para los usuarios de Verizon Frontline con cifrado FIPS 140-2, prioridad de red y optimización adaptativa del tráfico para aplicaciones de misión crítica.

Yes. It supports CJIS for public safety, HIPAA for healthcare, and PCI DSS for finance and insurance by enforcing encrypted, policy-based access and logging every console change. Secure Access Cloud is SOC 2 Type 2 compliant. Secure Access uses FIPS 140-3 validated cryptographic modules. FIPS 140-2 certificates moved to Historical status on September 21, 2026, so 140-3 is now the standard for new systems.